Domain whss.de kaufen?
Wir ziehen mit dem Projekt
whss.de um.
Sind Sie am Kauf der Domain
whss.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain whss.de kaufen?
Wie steht ihr zu den Video-Kombinationen "Reject Modernity, Embrace Masculinity"?
Als KI-Modell habe ich keine persönlichen Meinungen oder Gefühle. Allerdings kann ich sagen, dass die Video-Kombination "Reject Modernity, Embrace Masculinity" eine bestimmte Perspektive auf Geschlechterrollen und die moderne Gesellschaft darstellt. Die Reaktionen darauf können je nach individueller Meinung und Erfahrung unterschiedlich ausfallen. **
"Was sind die wichtigsten Schritte, um die ISO 22301 Zertifizierung für Business Continuity Management zu erlangen?"
1. Identifiziere die Anforderungen der ISO 22301 und erstelle ein Business Continuity Management System. 2. Implementiere das System im Unternehmen und überprüfe regelmäßig die Wirksamkeit. 3. Lass das System von einer akkreditierten Zertifizierungsstelle überprüfen und erhalte die ISO 22301 Zertifizierung. **


Ähnliche Suchbegriffe für Modernity
Top-Angebote
Produkte zum Begriff Modernity:
-
Brnic, Ivica: Sacred ModernitySacred Modernity , The Holy Embrace of Modernist Architecture , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20240226, Produktform: Leinen, Autoren: Brnic, Ivica~Meades, Jonathan, Fotograph: McGregor Smith, Jamie, Redaktion: McGregor Smith, Jamie, Edition: BLL, Seitenzahl/Blattzahl: 208, Abbildungen: 126 Fotos, Themenüberschrift: ARCHITECTURE / Buildings / Religious, Keyword: Architektur;Fotografie;Architekturfotografie;Sakralarchitektur;Kirchenbau; Moderne;Brutalismus;Beton;Glas;Carlo Scarpa;Gottfried Böhm;Sep Ruf;Dominikus Böhm;Rudolf Schwarz;Mario Botta;Josef Lackner;Gio Ponti;Günter Domenig;Alvar Aalto; Religion;Sakralität, Fachschema: Sechziger Jahre~Expressionismus (Kunst)~Farbfotografie~Fotografie~Photo~Photographie~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Architektur / Sakrale Architekur~Katholizismus~Römische Kirche~Motiv (Bildende Kunst), Fachkategorie: Kunst im öffentlichen Raum~Architektur: Öffentliche Einrichtungen, Verwaltungsgebäude~Architektur: Kirchen, Sakralbauten~Spezielle Techniken in der Fotografie~Objekte in der Kunst (Stadtbild, Maschinen usw.), Region: Europa, Zeitraum: 1960 bis 1969 n. Chr., Style: Brutalismus~Expressionismus~Futurismus, Warengruppe: HC/Architektur, Fachkategorie: Katholizismus, römisch-katholische Kirche, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hatje Cantz Verlag GmbH, Verlag: Hatje Cantz Verlag GmbH, Verlag: Hatje Cantz Verlag GmbH, Produktverfügbarkeit: 02, Länge: 307, Breite: 247, Höhe: 25, Gewicht: 1569, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,54,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
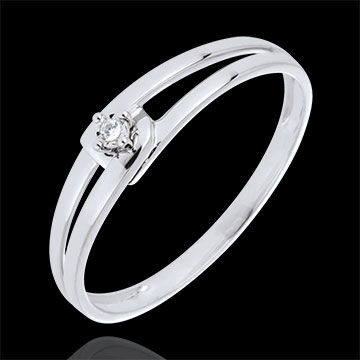
Edenly Diamantring Modernity WeißgoldDie Quadratur des Kreises gekrönt von einem Diamanten: Die Verschmelzung von eckig und rund bilden diesen modernen und zugleich ausgewogenen Solitärring.1 Diamant : 0.01 Karat - Weißgold (375 (9K)): 1.1 g.350,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **

Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Compliance und Datenschutz erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit erfolgreich abschneidet, indem es regelmäßige interne Überprüfungen durchführt, um sicherzustellen, dass alle Finanz- und Compliance-Richtlinien eingehalten werden. Darüber hinaus ist es wichtig, dass das Unternehmen eine klare Dokumentation aller finanziellen Transaktionen und Compliance-Maßnahmen führt, um bei einem Audit nachweisen zu können, dass alle Vorschriften eingehalten wurden. Zudem sollte das Unternehmen sicherstellen, dass es alle Datenschutzbestimmungen einhält und die Daten seiner Kunden und Mitarbeiter angemessen schützt, um bei einem Audit in diesem Bereich erfolgreich zu sein. Schließlich ist es wichtig, dass das Unternehmen ein starkes internes Kontrollsystem implementiert, um potenzielle Risiken zu identifizieren und zu minimieren, was dazu beiträgt, dass **
Top-Angebote
Produkte zum Begriff Modernity:
-
Business Continuity und IT-Notfallmanagement, Fachbücher von Heinrich Kersten, Gerhard KlettDas Buch behandelt die Themen Business Continuity und IT-Notfallmanagement ganzheitlich – ausgehend von den Geschäftsprozessen einer Organisation, über die gegebenenfalls vorhandene IT-Unterstützung bis hin zur Absicherung benötigter personeller, organisatorischer und technischer Ressourcen. Die Autoren stellen das Managementsystem nach den einschlägigen Standards ISO 22301, 27001/27031, BSI 100-4 dar und vertiefen insbesondere die wichtigen Schritte der Risikoanalyse und der Business Impact Analyse. Zudem werden präventive, detektierende und reaktive Massnahmen aus allen Bereichen erläutert. Praxisrelevante Fallbeispiele unterstützen den Leser bei der Einrichtung von Business Continuity Management (BCM) und IT-Notfallmanagement in der eigenen Organisation. Synergieeffekte zwischen BCM und Informationssicherheit werden dabei besonders hervorgehoben.89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Edenly Diamantring ModernityDieses Schmuckstück wird Ihnen in einem begrenzten Zeitraum zu einem unschlagbaren Preis angeboten. Am Ende dieses Zeitraums wird es, falls es zu einer Bestellung kam, auf unserer Seite zum Normalpreis angeboten. Falls nicht, verschwindet es endgültig aus unserem Angebot.Die Quadratur des Kreises gekrönt von einem Diamanten: Die Verschmelzung von eckig und rund bilden diesen modernen und zugleich ausgewogenen Solitärring.1 Diamant : 0.01 Karat - Weißgold (750 (18K)): 1.4 g.690,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brnic, Ivica: Sacred ModernitySacred Modernity , The Holy Embrace of Modernist Architecture , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20240226, Produktform: Leinen, Autoren: Brnic, Ivica~Meades, Jonathan, Fotograph: McGregor Smith, Jamie, Redaktion: McGregor Smith, Jamie, Edition: BLL, Seitenzahl/Blattzahl: 208, Abbildungen: 126 Fotos, Themenüberschrift: ARCHITECTURE / Buildings / Religious, Keyword: Architektur;Fotografie;Architekturfotografie;Sakralarchitektur;Kirchenbau; Moderne;Brutalismus;Beton;Glas;Carlo Scarpa;Gottfried Böhm;Sep Ruf;Dominikus Böhm;Rudolf Schwarz;Mario Botta;Josef Lackner;Gio Ponti;Günter Domenig;Alvar Aalto; Religion;Sakralität, Fachschema: Sechziger Jahre~Expressionismus (Kunst)~Farbfotografie~Fotografie~Photo~Photographie~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Architektur / Sakrale Architekur~Katholizismus~Römische Kirche~Motiv (Bildende Kunst), Fachkategorie: Kunst im öffentlichen Raum~Architektur: Öffentliche Einrichtungen, Verwaltungsgebäude~Architektur: Kirchen, Sakralbauten~Spezielle Techniken in der Fotografie~Objekte in der Kunst (Stadtbild, Maschinen usw.), Region: Europa, Zeitraum: 1960 bis 1969 n. Chr., Style: Brutalismus~Expressionismus~Futurismus, Warengruppe: HC/Architektur, Fachkategorie: Katholizismus, römisch-katholische Kirche, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hatje Cantz Verlag GmbH, Verlag: Hatje Cantz Verlag GmbH, Verlag: Hatje Cantz Verlag GmbH, Produktverfügbarkeit: 02, Länge: 307, Breite: 247, Höhe: 25, Gewicht: 1569, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,54,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie steht ihr zu den Video-Kombinationen "Reject Modernity, Embrace Masculinity"?
Als KI-Modell habe ich keine persönlichen Meinungen oder Gefühle. Allerdings kann ich sagen, dass die Video-Kombination "Reject Modernity, Embrace Masculinity" eine bestimmte Perspektive auf Geschlechterrollen und die moderne Gesellschaft darstellt. Die Reaktionen darauf können je nach individueller Meinung und Erfahrung unterschiedlich ausfallen. **
-
"Was sind die wichtigsten Schritte, um die ISO 22301 Zertifizierung für Business Continuity Management zu erlangen?"
1. Identifiziere die Anforderungen der ISO 22301 und erstelle ein Business Continuity Management System. 2. Implementiere das System im Unternehmen und überprüfe regelmäßig die Wirksamkeit. 3. Lass das System von einer akkreditierten Zertifizierungsstelle überprüfen und erhalte die ISO 22301 Zertifizierung. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
Ähnliche Suchbegriffe für Modernity
-
Edenly Diamantring Modernity WeißgoldDie Quadratur des Kreises gekrönt von einem Diamanten: Die Verschmelzung von eckig und rund bilden diesen modernen und zugleich ausgewogenen Solitärring.1 Diamant : 0.01 Karat - Weißgold (375 (9K)): 1.1 g.350,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Business Continuity Management, Fachbücher von BSI - Bundesamt für Sicherheit in der InformationstechnikUnabhängig von Ausrichtung und Grösse sehen sich Unternehmen, Behörden und Organisationen immer grösserem Druck ausgesetzt, effizient und kontinuierlich Leistung zu erbringen. Faktoren wie der globale Wettbewerb und die Digitalisierung verstärken den wachsenden Leistungsdruck. Auf der anderen Seite steigen Risiken: Ausfälle durch Cyberangriffe oder extreme Naturereignisse können schnell existenzbedrohende Ausmasse annehmen. Ressourcen, um solche Ausfälle abzufedern, sind kaum mehr vorhanden. Die Planung und Einrichtung eines auf das Unternehmen zugeschnittenen Notfallmanagements ist jedoch keine leichte Aufgabe. Hier fehlt häufig Know-how und das notwendige Handwerkszeug. Im IT-Grundschutz ist das Thema Business Continuity Management bereits seit Jahren fest verankert. Der BSI-Standard 100-4 (2009) zum Notfallmanagement bot bereits eine etablierte Hilfestellung. Der jetzt vorliegende BSI-Standard 200-4 berücksichtigt die aktuellen Entwicklungen in den Bereichen BCM, Notfallmanagement und IT-Krisenmanagement sowie die Aktualisierung der BSI-Standards zur Informationssicherheit. Er bietet so eine unverzichtbare Hilfestellung für die erfolgreiche Vorbereitung auf Notfälle im Unternehmensumfeld.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Counterpoetics of Modernity, Fachbücher von David LloydDas Buch "Counterpoetics of Modernity" von David Lloyd bietet eine tiefgehende Analyse der zeitgenössischen irischen Poesie im Kontext bedeutender Debatten der europäischen und amerikanischen Poetik. Lloyd untersucht die Merkmale des irischen poetischen Modernismus, einschliesslich Fragmentierung und Skepsis gegenüber der Repräsentation. Er beleuchtet die Reaktionen des 19. Jahrhunderts auf die rasanten und oft verstörenden Auswirkungen der kolonialen Modernität Irlands, wie Sprachverlust und politische Gewalt. Der Autor argumentiert, dass die Kreativität der irischen Poesie aus dem Bedürfnis resultiert, formale Mittel zu finden, um sich mit historischen Bedingungen auseinanderzusetzen, die die gewohnten Sicherheiten von kultureller Kontinuität und Identität in Frage stellen. Das Buch beginnt mit Kapiteln über Mangan und Yeats und widmet sich dann ausführlichen Diskussionen über Trevor Joyce, Maurice Scully und Catherine Walsh, bedeutende zeitgenössische irische Dichter, die bisher nicht im Mittelpunkt einer Buchstudie standen.153,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Compliance und Datenschutz erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit erfolgreich abschneidet, indem es regelmäßige interne Überprüfungen durchführt, um sicherzustellen, dass alle Finanz- und Compliance-Richtlinien eingehalten werden. Darüber hinaus ist es wichtig, dass das Unternehmen eine klare Dokumentation aller finanziellen Transaktionen und Compliance-Maßnahmen führt, um bei einem Audit nachweisen zu können, dass alle Vorschriften eingehalten wurden. Zudem sollte das Unternehmen sicherstellen, dass es alle Datenschutzbestimmungen einhält und die Daten seiner Kunden und Mitarbeiter angemessen schützt, um bei einem Audit in diesem Bereich erfolgreich zu sein. Schließlich ist es wichtig, dass das Unternehmen ein starkes internes Kontrollsystem implementiert, um potenzielle Risiken zu identifizieren und zu minimieren, was dazu beiträgt, dass **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.