Domain whss.de kaufen?
Wir ziehen mit dem Projekt
whss.de um.
Sind Sie am Kauf der Domain
whss.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain whss.de kaufen?
Was könnte das sein, 1702?
Es könnte sich um eine Jahreszahl handeln, möglicherweise ein historisches Ereignis oder eine Geburts- oder Todesdaten einer bekannten Person. Es könnte auch eine Postleitzahl oder eine Nummer eines Produkts oder einer Dienstleistung sein. Ohne weitere Informationen ist es jedoch schwierig, eine genaue Antwort zu geben. **
Was ist der beste PC im Jahr 1702?
Im Jahr 1702 gab es noch keine PCs, da diese erst im 20. Jahrhundert entwickelt wurden. Zu dieser Zeit waren mechanische Rechenmaschinen wie die Pascaline oder die Leibnizmaschine die fortschrittlichsten Rechenhilfen. **

Ähnliche Suchbegriffe für Bestandteile-COSPEL-1702-15003
Top-Angebote
Produkte zum Begriff Bestandteile-COSPEL-1702-15003:
-
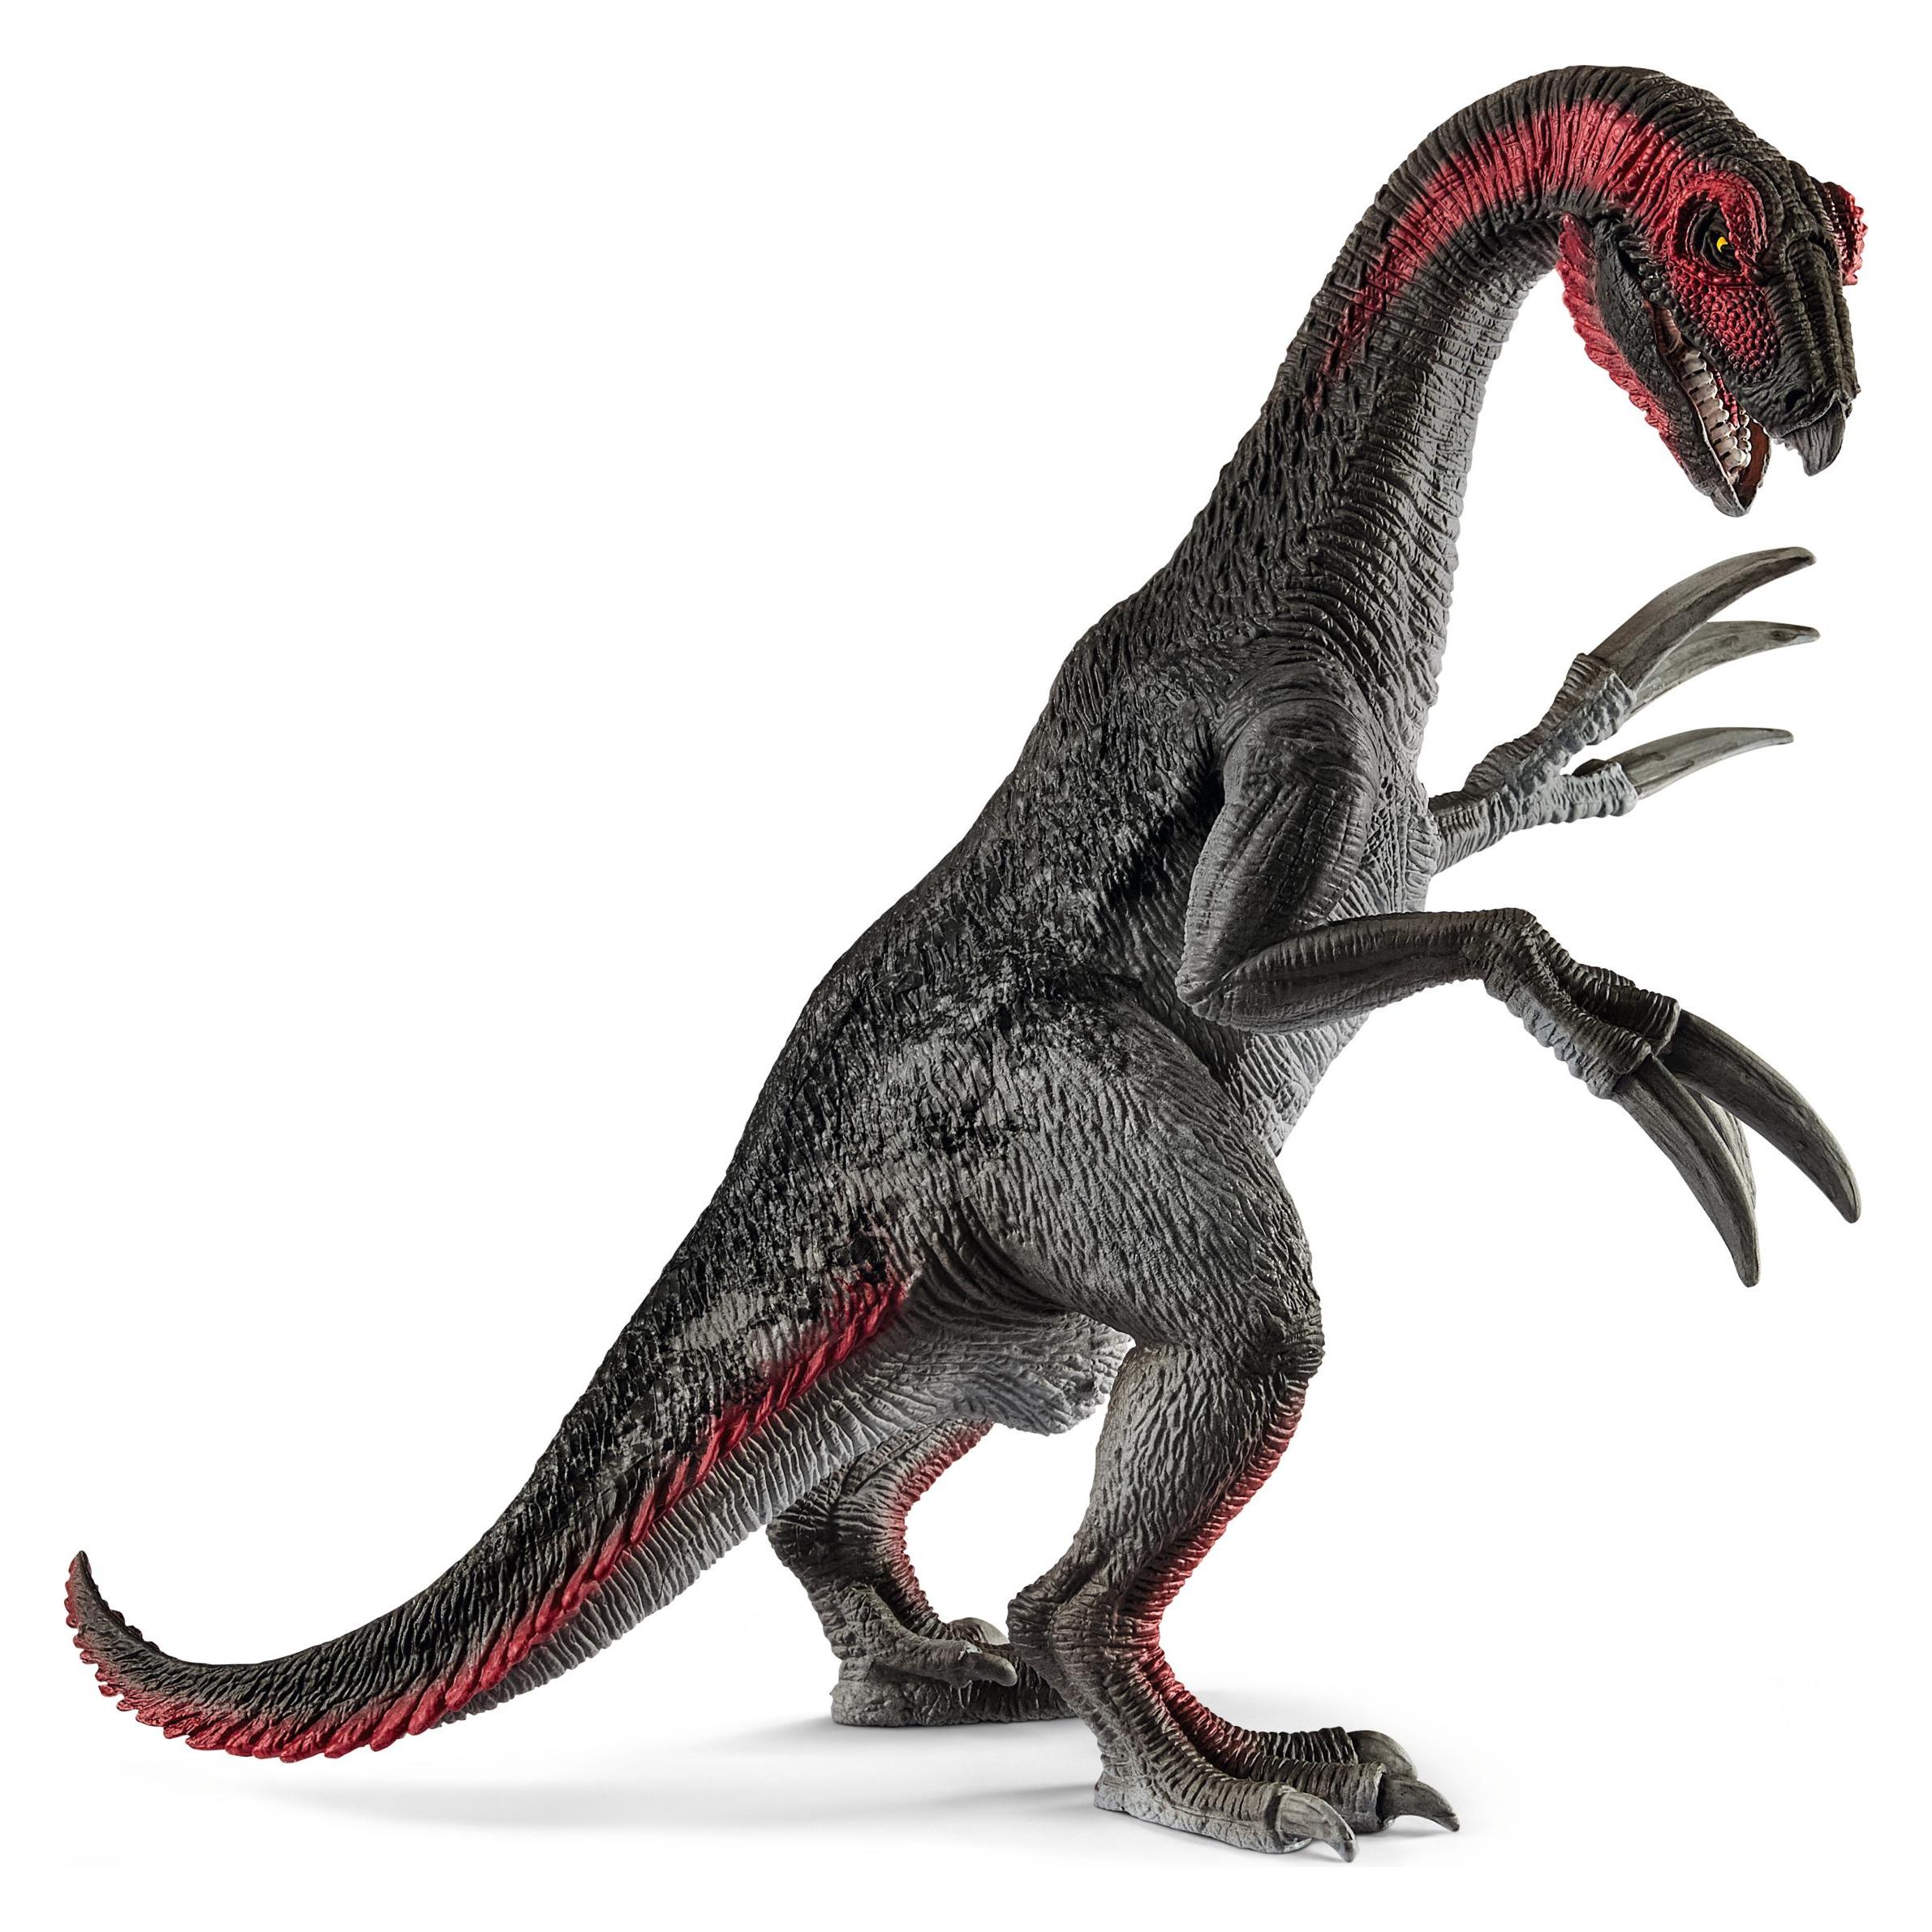
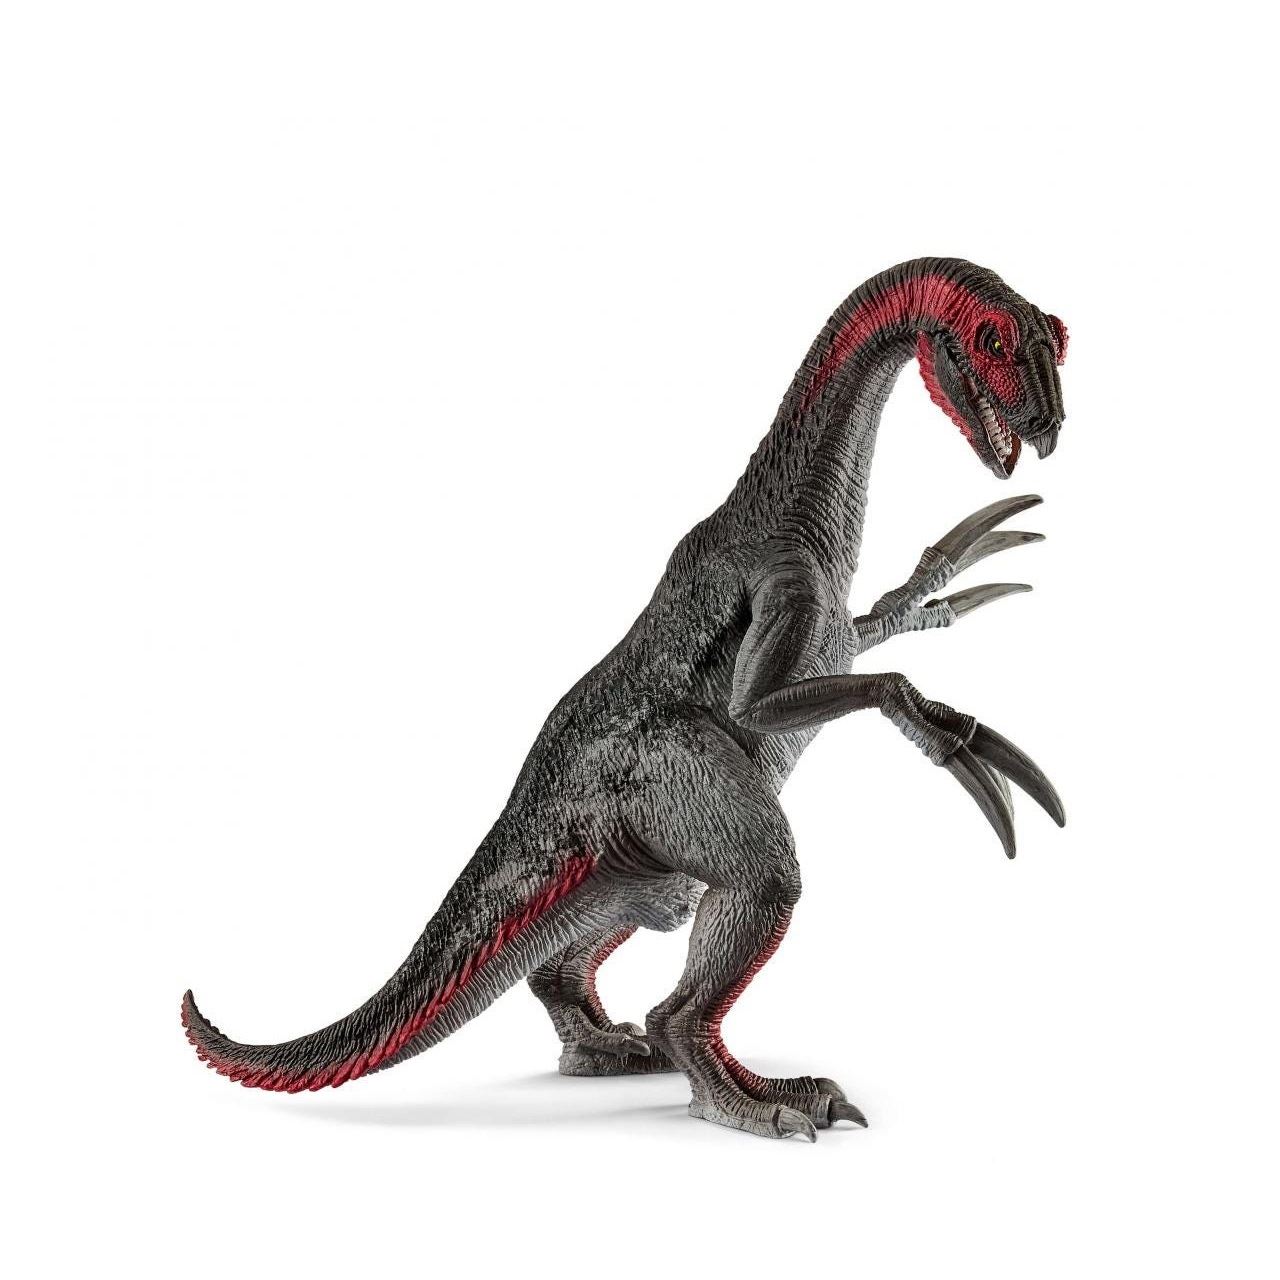
schleich® 15003 TherizinosaurusDie Schleich® Figuren Sind Alle Detailgetreu Modelliert, Liebevoll Handbemalt Und Stehen Für Pädagogisch Wertvolles Spielen. Von Allen Tieren, Die Jemals Auf Der Erde Gelebt Haben, Hatte Der Therizinosaurus Vermutlich Die Längsten Krallen. Er...19,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Schleich Schleich Therizinosaurus 15003Von allen Tieren, die jemals auf der Erde gelebt haben, hatte der Therizinosaurus vermutlich die längsten Krallen. Er benutzte sie zum Graben, Greifen, Durchbohren und zum Abschälen von Rinde. Er lebte gegen Ende des Dinosaurier-Zeitalters, zusammen mit anderen Pflanzenfressern wie dem Kentrosaurus und dem Pentaceratops.15,93 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die zentralen Bestandteile der ISO 22301-Norm für Business Continuity Management?
Die zentralen Bestandteile der ISO 22301-Norm sind die Festlegung von Anforderungen an ein Business Continuity Management System, die Identifizierung von Risiken und Chancen, sowie die Entwicklung von Notfallplänen und Maßnahmen zur Wiederherstellung nach einem Unterbrechungsfall. Die Norm legt außerdem Wert auf die regelmäßige Überprüfung und Aktualisierung des Business Continuity Management Systems, um sicherzustellen, dass es effektiv bleibt. Die ISO 22301-Norm fördert die kontinuierliche Verbesserung und die Anpassung an sich verändernde Bedingungen, um die Resilienz und Widerstandsfähigkeit eines Unternehmens zu stärken. **
-
"Was sind die wichtigsten Schritte, um die ISO 22301 Zertifizierung für Business Continuity Management zu erlangen?"
1. Identifiziere die Anforderungen der ISO 22301 und erstelle ein Business Continuity Management System. 2. Implementiere das System im Unternehmen und überprüfe regelmäßig die Wirksamkeit. 3. Lass das System von einer akkreditierten Zertifizierungsstelle überprüfen und erhalte die ISO 22301 Zertifizierung. **
-
"Was sind die wichtigsten Bestandteile einer effektiven Schulung?"
Die wichtigsten Bestandteile einer effektiven Schulung sind ein strukturierter Lehrplan, interaktive Lernmethoden und regelmäßige Überprüfungen des Lernfortschritts. Zudem ist eine motivierende und unterstützende Lernumgebung entscheidend für den Erfolg der Schulung. Eine klare Kommunikation der Lernziele und Erwartungen sowie ein engagierter und kompetenter Trainer tragen ebenfalls zur Effektivität der Schulung bei. **
-
Was sind die wichtigsten Bestandteile eines effektiven Compliance-Trainings?
Die wichtigsten Bestandteile eines effektiven Compliance-Trainings sind aktuelle Richtlinien und Gesetze, praxisnahe Fallbeispiele und interaktive Lernmethoden. Es sollte außerdem regelmäßig aktualisiert und an die Bedürfnisse der Mitarbeiter angepasst werden. Eine klare Kommunikation über die Erwartungen und Konsequenzen ist ebenfalls entscheidend. **
Was sind die wichtigsten Bestandteile eines effektiven Compliance-Programms?
Die wichtigsten Bestandteile eines effektiven Compliance-Programms sind klare Richtlinien und Verfahren, Schulungen für Mitarbeiter und Führungskräfte sowie regelmäßige Überwachung und Bewertung der Compliance-Maßnahmen. Zudem ist eine offene Kommunikation und ein angemessenes Reporting-System entscheidend, um Verstöße frühzeitig zu erkennen und zu beheben. Ein starkes Engagement der Unternehmensleitung für die Einhaltung von Gesetzen und Vorschriften ist ebenfalls unerlässlich. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Top-Angebote
Produkte zum Begriff Bestandteile-COSPEL-1702-15003:
-
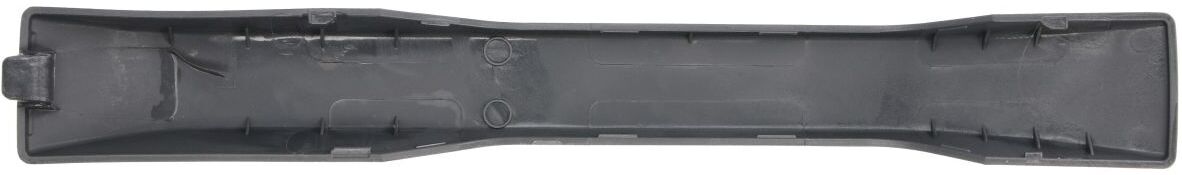
Bestandteile COSPEL 1702.15003Diese Ware stellt ein Bestandteil eines komplexen Produkts (Kraftfahrzeug) dar und dient als Ersatz für Originalteile, die durch gewerbliche Schutzrechte oder eingetragene Designs geschützt sind. Der Kunde sichert zu und verpflichtet sich, dass weder er selbst noch seine weiteren Kunden oder Vertragspartner die genannten Teile zu anderen Zwecken als Erscheinungsbild wiederherzustellen.10,14 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
schleich® 15003 TherizinosaurusDie Schleich® Figuren Sind Alle Detailgetreu Modelliert, Liebevoll Handbemalt Und Stehen Für Pädagogisch Wertvolles Spielen. Von Allen Tieren, Die Jemals Auf Der Erde Gelebt Haben, Hatte Der Therizinosaurus Vermutlich Die Längsten Krallen. Er...19,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Was könnte das sein, 1702?
Es könnte sich um eine Jahreszahl handeln, möglicherweise ein historisches Ereignis oder eine Geburts- oder Todesdaten einer bekannten Person. Es könnte auch eine Postleitzahl oder eine Nummer eines Produkts oder einer Dienstleistung sein. Ohne weitere Informationen ist es jedoch schwierig, eine genaue Antwort zu geben. **
-
Was ist der beste PC im Jahr 1702?
Im Jahr 1702 gab es noch keine PCs, da diese erst im 20. Jahrhundert entwickelt wurden. Zu dieser Zeit waren mechanische Rechenmaschinen wie die Pascaline oder die Leibnizmaschine die fortschrittlichsten Rechenhilfen. **
-
Was sind die zentralen Bestandteile der ISO 22301-Norm für Business Continuity Management?
Die zentralen Bestandteile der ISO 22301-Norm sind die Festlegung von Anforderungen an ein Business Continuity Management System, die Identifizierung von Risiken und Chancen, sowie die Entwicklung von Notfallplänen und Maßnahmen zur Wiederherstellung nach einem Unterbrechungsfall. Die Norm legt außerdem Wert auf die regelmäßige Überprüfung und Aktualisierung des Business Continuity Management Systems, um sicherzustellen, dass es effektiv bleibt. Die ISO 22301-Norm fördert die kontinuierliche Verbesserung und die Anpassung an sich verändernde Bedingungen, um die Resilienz und Widerstandsfähigkeit eines Unternehmens zu stärken. **
-
"Was sind die wichtigsten Schritte, um die ISO 22301 Zertifizierung für Business Continuity Management zu erlangen?"
1. Identifiziere die Anforderungen der ISO 22301 und erstelle ein Business Continuity Management System. 2. Implementiere das System im Unternehmen und überprüfe regelmäßig die Wirksamkeit. 3. Lass das System von einer akkreditierten Zertifizierungsstelle überprüfen und erhalte die ISO 22301 Zertifizierung. **
Ähnliche Suchbegriffe für Bestandteile-COSPEL-1702-15003
-
Schleich Schleich Therizinosaurus 15003Von allen Tieren, die jemals auf der Erde gelebt haben, hatte der Therizinosaurus vermutlich die längsten Krallen. Er benutzte sie zum Graben, Greifen, Durchbohren und zum Abschälen von Rinde. Er lebte gegen Ende des Dinosaurier-Zeitalters, zusammen mit anderen Pflanzenfressern wie dem Kentrosaurus und dem Pentaceratops.15,93 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
"Was sind die wichtigsten Bestandteile einer effektiven Schulung?"
Die wichtigsten Bestandteile einer effektiven Schulung sind ein strukturierter Lehrplan, interaktive Lernmethoden und regelmäßige Überprüfungen des Lernfortschritts. Zudem ist eine motivierende und unterstützende Lernumgebung entscheidend für den Erfolg der Schulung. Eine klare Kommunikation der Lernziele und Erwartungen sowie ein engagierter und kompetenter Trainer tragen ebenfalls zur Effektivität der Schulung bei. **
-
Was sind die wichtigsten Bestandteile eines effektiven Compliance-Trainings?
Die wichtigsten Bestandteile eines effektiven Compliance-Trainings sind aktuelle Richtlinien und Gesetze, praxisnahe Fallbeispiele und interaktive Lernmethoden. Es sollte außerdem regelmäßig aktualisiert und an die Bedürfnisse der Mitarbeiter angepasst werden. Eine klare Kommunikation über die Erwartungen und Konsequenzen ist ebenfalls entscheidend. **
-
Was sind die wichtigsten Bestandteile eines effektiven Compliance-Programms?
Die wichtigsten Bestandteile eines effektiven Compliance-Programms sind klare Richtlinien und Verfahren, Schulungen für Mitarbeiter und Führungskräfte sowie regelmäßige Überwachung und Bewertung der Compliance-Maßnahmen. Zudem ist eine offene Kommunikation und ein angemessenes Reporting-System entscheidend, um Verstöße frühzeitig zu erkennen und zu beheben. Ein starkes Engagement der Unternehmensleitung für die Einhaltung von Gesetzen und Vorschriften ist ebenfalls unerlässlich. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.