Domain whss.de kaufen?
Wir ziehen mit dem Projekt
whss.de um.
Sind Sie am Kauf der Domain
whss.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain whss.de kaufen?
Ist ein hybrides Arbeitsmodell gut?
Ein hybrides Arbeitsmodell kann sowohl Vor- als auch Nachteile haben. Es ermöglicht den Mitarbeitenden eine gewisse Flexibilität und Work-Life-Balance, da sie sowohl im Büro als auch von zu Hause aus arbeiten können. Gleichzeitig kann es jedoch zu Herausforderungen bei der Kommunikation und Zusammenarbeit kommen, da nicht alle Mitarbeitenden zur gleichen Zeit am gleichen Ort sind. Es ist wichtig, dass Unternehmen klare Richtlinien und Strukturen für ein hybrides Arbeitsmodell schaffen, um effektive Arbeitsabläufe sicherzustellen. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Ähnliche Suchbegriffe für Hybrides-Kryptographiemodell-auf-der
Top-Angebote
Produkte zum Begriff Hybrides-Kryptographiemodell-auf-der:
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Business Continuity Management, Fachbücher von BSI - Bundesamt für Sicherheit in der InformationstechnikUnabhängig von Ausrichtung und Grösse sehen sich Unternehmen, Behörden und Organisationen immer grösserem Druck ausgesetzt, effizient und kontinuierlich Leistung zu erbringen. Faktoren wie der globale Wettbewerb und die Digitalisierung verstärken den wachsenden Leistungsdruck. Auf der anderen Seite steigen Risiken: Ausfälle durch Cyberangriffe oder extreme Naturereignisse können schnell existenzbedrohende Ausmasse annehmen. Ressourcen, um solche Ausfälle abzufedern, sind kaum mehr vorhanden. Die Planung und Einrichtung eines auf das Unternehmen zugeschnittenen Notfallmanagements ist jedoch keine leichte Aufgabe. Hier fehlt häufig Know-how und das notwendige Handwerkszeug. Im IT-Grundschutz ist das Thema Business Continuity Management bereits seit Jahren fest verankert. Der BSI-Standard 100-4 (2009) zum Notfallmanagement bot bereits eine etablierte Hilfestellung. Der jetzt vorliegende BSI-Standard 200-4 berücksichtigt die aktuellen Entwicklungen in den Bereichen BCM, Notfallmanagement und IT-Krisenmanagement sowie die Aktualisierung der BSI-Standards zur Informationssicherheit. Er bietet so eine unverzichtbare Hilfestellung für die erfolgreiche Vorbereitung auf Notfälle im Unternehmensumfeld.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ROTHENBERGER - Hybrides Sachkundeseminar A1 - 4000001594ROTHENBERGER Hybrides Sachkundeseminar A1 Diese Schulungen finden regelmäßig statt. neue Zertifizierung nach neuer DUV 2024/2215 (über 2029 hinaus gültig)Grundlagen und VerordnungenFachgerechter Umgang mit A3-KältemittelnEigenschaften von natürlichen und brennbaren KältemittelnPraxisTheoretische und praktische Prüfung Schulung:2 Tage Online3 Tage Praxis vor Ort6 Schulungsstandorte in DeutschlandTeilnehmerzahl: maximal 16 Voraussetzung: Ausbildung und 2 Jahre Praxis2498,94 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
"Was sind die wichtigsten Schritte, um die ISO 22301 Zertifizierung für Business Continuity Management zu erlangen?"
1. Identifiziere die Anforderungen der ISO 22301 und erstelle ein Business Continuity Management System. 2. Implementiere das System im Unternehmen und überprüfe regelmäßig die Wirksamkeit. 3. Lass das System von einer akkreditierten Zertifizierungsstelle überprüfen und erhalte die ISO 22301 Zertifizierung. **
-
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **


Was sind die wichtigsten Schritte bei der Incident Response und wie können Unternehmen effektiv auf Sicherheitsvorfälle reagieren?
Die wichtigsten Schritte bei der Incident Response sind Erkennung, Analyse und Reaktion. Unternehmen sollten ein gut strukturiertes Incident Response Team haben, klare Kommunikationswege etablieren und regelmäßige Schulungen für Mitarbeiter durchführen, um schnell und effektiv auf Sicherheitsvorfälle reagieren zu können. Zudem ist es wichtig, nach einem Vorfall eine gründliche Nachbereitung durchzuführen, um Schwachstellen zu identifizieren und zukünftige Sicherheitsrisiken zu minimieren. **
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
Top-Angebote
Produkte zum Begriff Hybrides-Kryptographiemodell-auf-der:
-
Hybrides Kryptographiemodell auf der Grundlage von Authentifizierung, Integrität und Datenschutz, Taschenbuch von Vivek Kapoor,Saurabh Bhat, VerlagHybrides Kryptographiemodell Auf Der Grundlage Von Authentifizierung, Integrität Und Datenschutz, Taschenbuch Von Vivek Kapoor,saurabh Bhat, Verlag Unser Wissen, 978-620-4-93978-0, Seitenanzahl: 6039,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
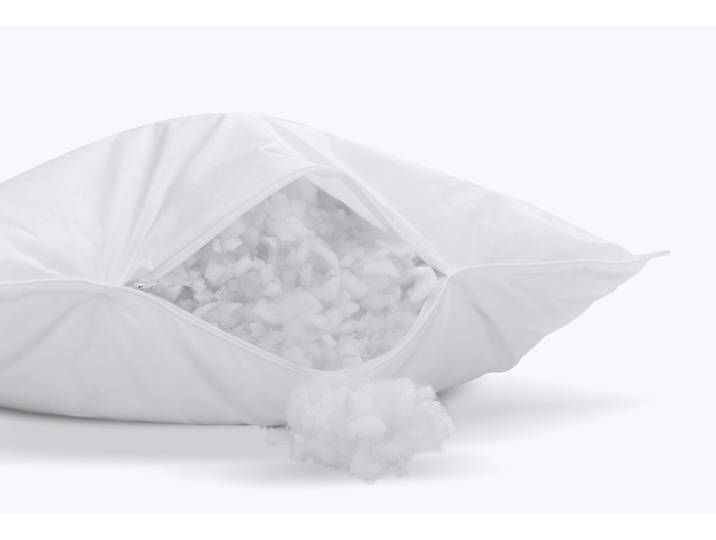
Hybrides KissenHybrides Kissen. Das Kissen Hybride kombiniert leichte Mikrofasern und Mikrokugeln mit Formgedächtnis und bietet eine ergonomische und weiche Stütze, die sich an Kopf und Nacken anpasst und Druckpunkte reduziert. Der Bezug aus ultraweichem Baumwollperkal hat einen Reißverschluss. Die Höhe des Kissens ist verstellbar, indem Füllung hinzugefügt oder entnommen wird, damit sich das Kissen an Ihre Morphologie und Schlafposition (Rücken, Seite, Bauch) anpassen kann. Es wird in Frankreich handgefertigt. Es ist hypoallergen und gegen Milben behandelt. Die STANDARD 100 by OEKO‑TEX®‑Zertifizierung garantiert eine gesündere Schlafumgebung. Der Kissenbezug ist abnehmbar und kann in der Maschine gewaschen werden. Er ist praktisch, strapazierfähig und garantiert einen angenehmen Schlaf. Produktvorteile: Bezug aus sehr weichem Baumwollperkal mit Reißverschluss Die Höhe anpassen durch Hinzufügen oder Entfernen der Füllung Handgefertigt in unserer Werkstatt in Lille Federfasern und Mikrowürfel mit Formgedächtnis Milbenschutz und STANDARD 100 by OEKO-TEX®-Zertifizierung Liegefläche: 50 x 70 (cm) (x2)89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist ein hybrides Arbeitsmodell gut?
Ein hybrides Arbeitsmodell kann sowohl Vor- als auch Nachteile haben. Es ermöglicht den Mitarbeitenden eine gewisse Flexibilität und Work-Life-Balance, da sie sowohl im Büro als auch von zu Hause aus arbeiten können. Gleichzeitig kann es jedoch zu Herausforderungen bei der Kommunikation und Zusammenarbeit kommen, da nicht alle Mitarbeitenden zur gleichen Zeit am gleichen Ort sind. Es ist wichtig, dass Unternehmen klare Richtlinien und Strukturen für ein hybrides Arbeitsmodell schaffen, um effektive Arbeitsabläufe sicherzustellen. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
"Was sind die wichtigsten Schritte, um die ISO 22301 Zertifizierung für Business Continuity Management zu erlangen?"
1. Identifiziere die Anforderungen der ISO 22301 und erstelle ein Business Continuity Management System. 2. Implementiere das System im Unternehmen und überprüfe regelmäßig die Wirksamkeit. 3. Lass das System von einer akkreditierten Zertifizierungsstelle überprüfen und erhalte die ISO 22301 Zertifizierung. **
-
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **
Ähnliche Suchbegriffe für Hybrides-Kryptographiemodell-auf-der
-
Business Continuity Management, Fachbücher von BSI - Bundesamt für Sicherheit in der InformationstechnikUnabhängig von Ausrichtung und Grösse sehen sich Unternehmen, Behörden und Organisationen immer grösserem Druck ausgesetzt, effizient und kontinuierlich Leistung zu erbringen. Faktoren wie der globale Wettbewerb und die Digitalisierung verstärken den wachsenden Leistungsdruck. Auf der anderen Seite steigen Risiken: Ausfälle durch Cyberangriffe oder extreme Naturereignisse können schnell existenzbedrohende Ausmasse annehmen. Ressourcen, um solche Ausfälle abzufedern, sind kaum mehr vorhanden. Die Planung und Einrichtung eines auf das Unternehmen zugeschnittenen Notfallmanagements ist jedoch keine leichte Aufgabe. Hier fehlt häufig Know-how und das notwendige Handwerkszeug. Im IT-Grundschutz ist das Thema Business Continuity Management bereits seit Jahren fest verankert. Der BSI-Standard 100-4 (2009) zum Notfallmanagement bot bereits eine etablierte Hilfestellung. Der jetzt vorliegende BSI-Standard 200-4 berücksichtigt die aktuellen Entwicklungen in den Bereichen BCM, Notfallmanagement und IT-Krisenmanagement sowie die Aktualisierung der BSI-Standards zur Informationssicherheit. Er bietet so eine unverzichtbare Hilfestellung für die erfolgreiche Vorbereitung auf Notfälle im Unternehmensumfeld.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ROTHENBERGER - Hybrides Sachkundeseminar A1 - 4000001594ROTHENBERGER Hybrides Sachkundeseminar A1 Diese Schulungen finden regelmäßig statt. neue Zertifizierung nach neuer DUV 2024/2215 (über 2029 hinaus gültig)Grundlagen und VerordnungenFachgerechter Umgang mit A3-KältemittelnEigenschaften von natürlichen und brennbaren KältemittelnPraxisTheoretische und praktische Prüfung Schulung:2 Tage Online3 Tage Praxis vor Ort6 Schulungsstandorte in DeutschlandTeilnehmerzahl: maximal 16 Voraussetzung: Ausbildung und 2 Jahre Praxis2498,94 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Business Continuity und IT-Notfallmanagement, Fachbücher von Heinrich Kersten, Gerhard KlettDas Buch behandelt die Themen Business Continuity und IT-Notfallmanagement ganzheitlich – ausgehend von den Geschäftsprozessen einer Organisation, über die gegebenenfalls vorhandene IT-Unterstützung bis hin zur Absicherung benötigter personeller, organisatorischer und technischer Ressourcen. Die Autoren stellen das Managementsystem nach den einschlägigen Standards ISO 22301, 27001/27031, BSI 100-4 dar und vertiefen insbesondere die wichtigen Schritte der Risikoanalyse und der Business Impact Analyse. Zudem werden präventive, detektierende und reaktive Massnahmen aus allen Bereichen erläutert. Praxisrelevante Fallbeispiele unterstützen den Leser bei der Einrichtung von Business Continuity Management (BCM) und IT-Notfallmanagement in der eigenen Organisation. Synergieeffekte zwischen BCM und Informationssicherheit werden dabei besonders hervorgehoben.89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die wichtigsten Schritte bei der Incident Response und wie können Unternehmen effektiv auf Sicherheitsvorfälle reagieren?
Die wichtigsten Schritte bei der Incident Response sind Erkennung, Analyse und Reaktion. Unternehmen sollten ein gut strukturiertes Incident Response Team haben, klare Kommunikationswege etablieren und regelmäßige Schulungen für Mitarbeiter durchführen, um schnell und effektiv auf Sicherheitsvorfälle reagieren zu können. Zudem ist es wichtig, nach einem Vorfall eine gründliche Nachbereitung durchzuführen, um Schwachstellen zu identifizieren und zukünftige Sicherheitsrisiken zu minimieren. **
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.