Domain whss.de kaufen?
Wir ziehen mit dem Projekt
whss.de um.
Sind Sie am Kauf der Domain
whss.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain whss.de kaufen?
Was sind die Unterschiede zwischen dem Redragon K552, dem RK61 und dem SKG 30?
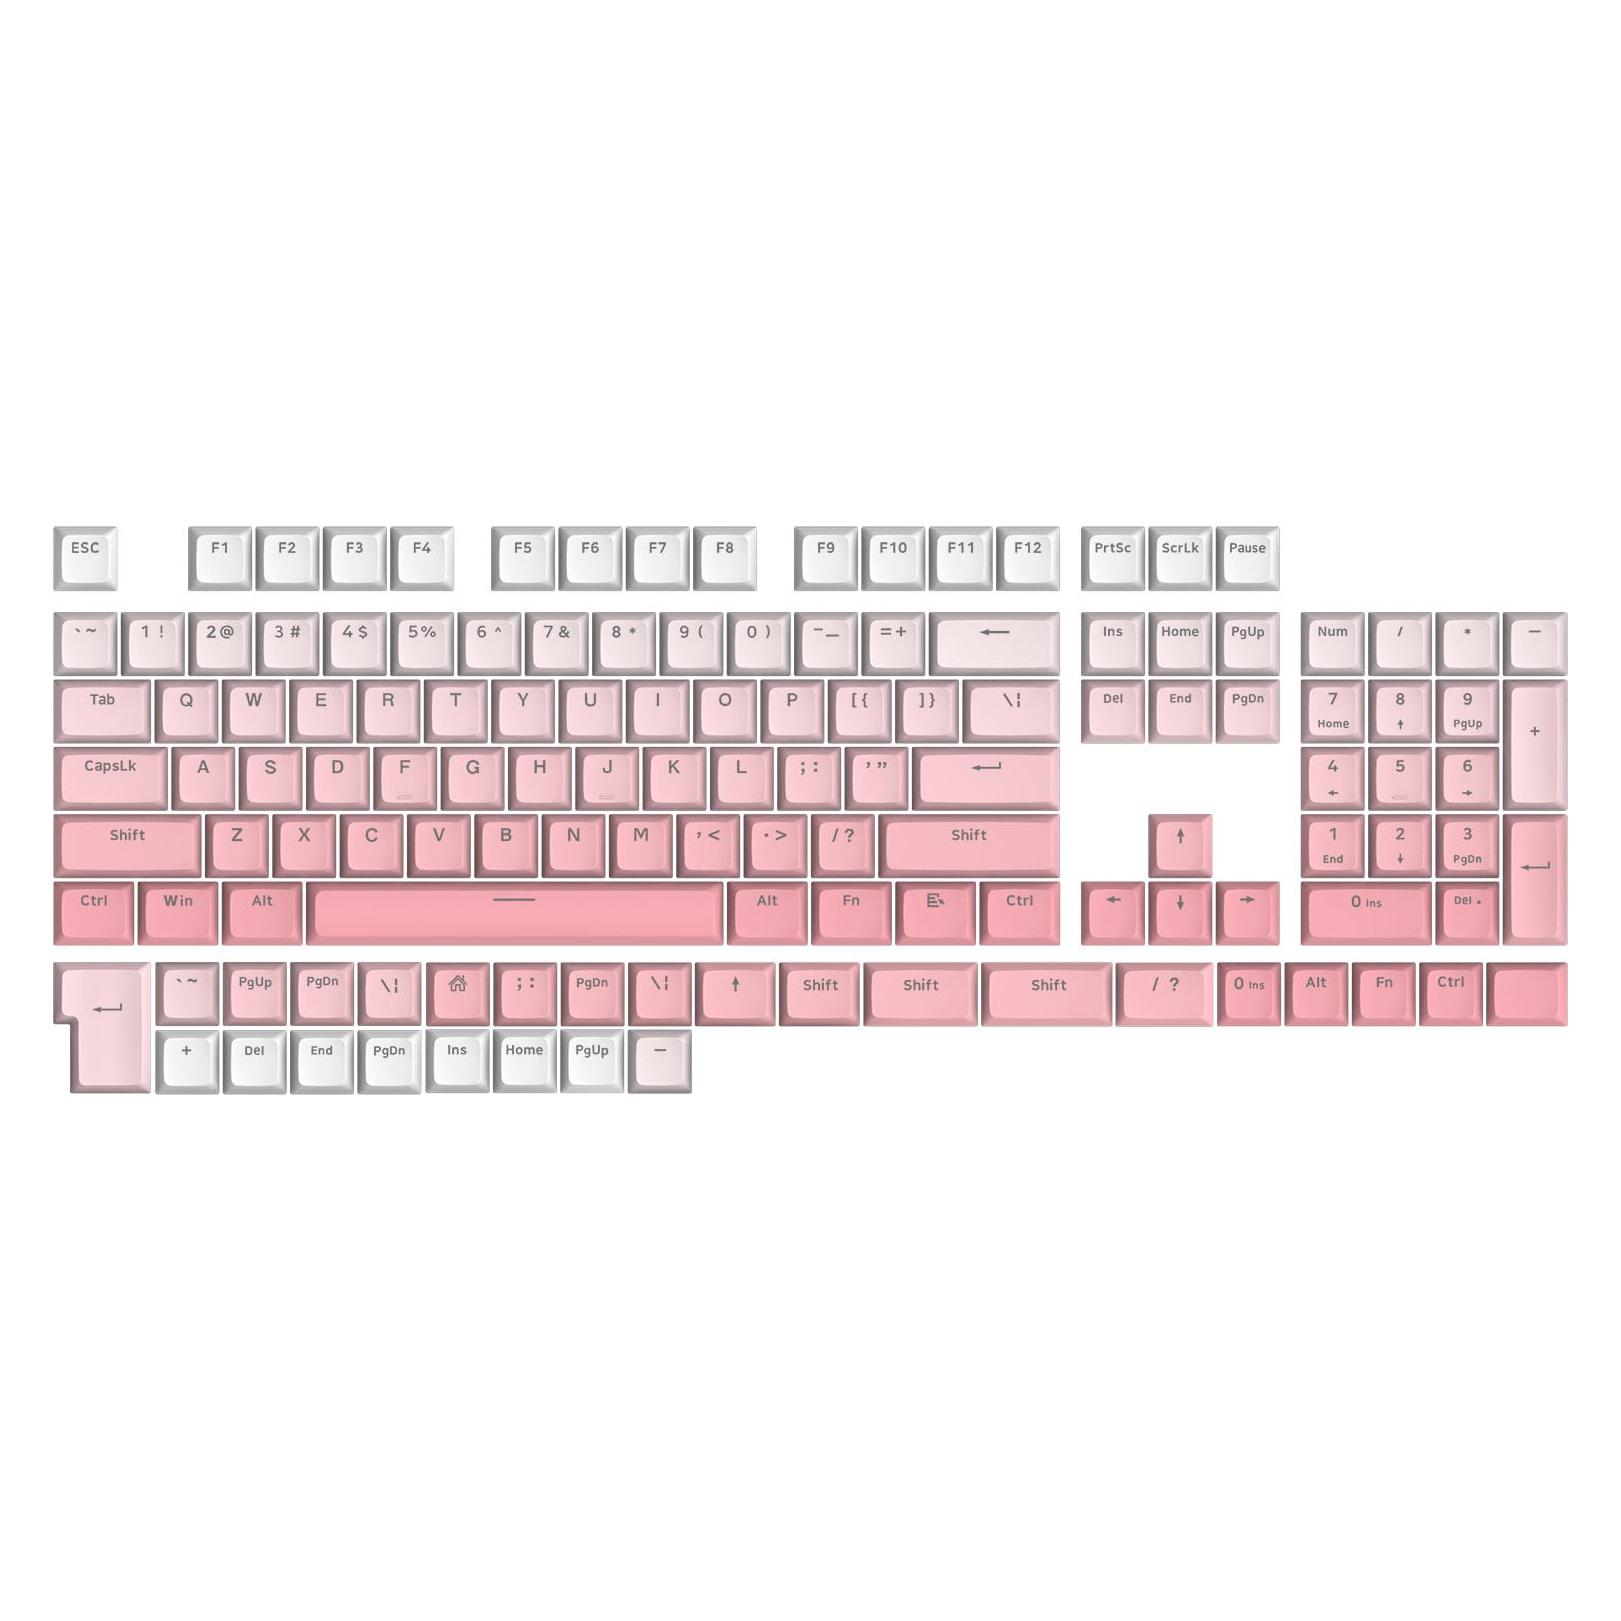
Die drei genannten Tastaturen unterscheiden sich in einigen Punkten. Das Redragon K552 ist eine mechanische Tastatur mit roten Schaltern, während das RK61 und das SKG 30 beide Bluetooth-Tastaturen sind. Das RK61 hat eine kompakte 60% Layout, während das SKG 30 ein 87-Tasten-Layout hat. Die Wahl zwischen den Tastaturen hängt von den individuellen Vorlieben und Anforderungen des Benutzers ab. **
"Was sind die wichtigsten Schritte, um die ISO 22301 Zertifizierung für Business Continuity Management zu erlangen?"
1. Identifiziere die Anforderungen der ISO 22301 und erstelle ein Business Continuity Management System. 2. Implementiere das System im Unternehmen und überprüfe regelmäßig die Wirksamkeit. 3. Lass das System von einer akkreditierten Zertifizierungsstelle überprüfen und erhalte die ISO 22301 Zertifizierung. **
Ähnliche Suchbegriffe für Redragon-HA300-HA300
Top-Angebote
Produkte zum Begriff Redragon-HA300-HA300:
-
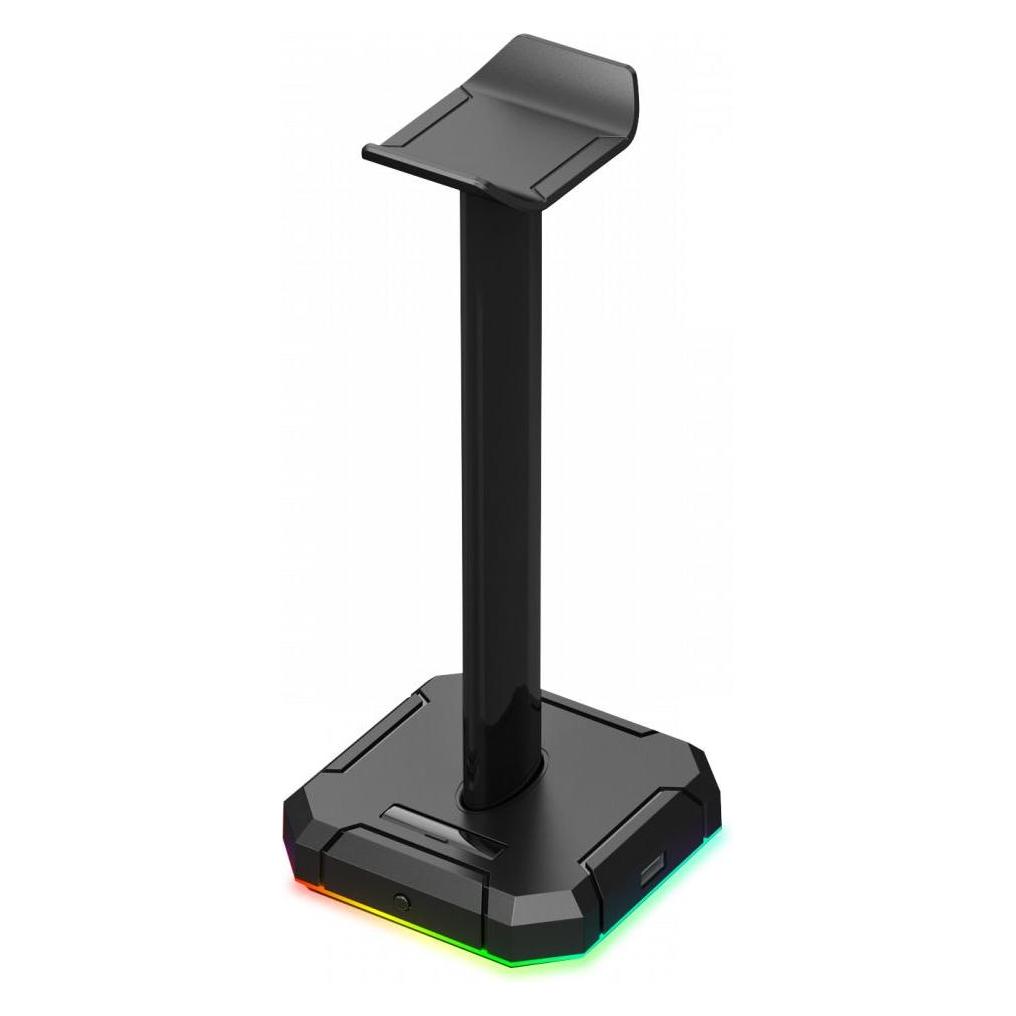
Redragon Zepter Pro Baltas HA300-W, Kopfhörerständer, WeissFällt es Ihnen schwer, Ihre Gaming-Station zu organisieren? Der weiße Kopfhörerständer Redragon Scepter Pro hilft Ihnen dabei! Der Ständer verfügt über 4 USB-Anschlüsse, wodurch er als USB-Hub fungieren kann. Dies ermöglicht eine gute Organisation von Kabeln und Verlegegeräten. Es verfügt über eine RGB-Hintergrundbeleuchtung mit wechselbaren Modi, sodass es beim Spielen großartig aussieht. Der Rahmen auf Aluminium- und ABS-Basis sorgt für hervorragende Stabilität, während die Gummifüße die Bewegung einschränken. RGB-Beleuchtung Gummifüße 4 USB 2.0-Anschlüsse Stabile Aluminiumkonstruktion.26,89 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Business Continuity und IT-Notfallmanagement, Fachbücher von Heinrich Kersten, Gerhard KlettDas Buch behandelt die Themen Business Continuity und IT-Notfallmanagement ganzheitlich – ausgehend von den Geschäftsprozessen einer Organisation, über die gegebenenfalls vorhandene IT-Unterstützung bis hin zur Absicherung benötigter personeller, organisatorischer und technischer Ressourcen. Die Autoren stellen das Managementsystem nach den einschlägigen Standards ISO 22301, 27001/27031, BSI 100-4 dar und vertiefen insbesondere die wichtigen Schritte der Risikoanalyse und der Business Impact Analyse. Zudem werden präventive, detektierende und reaktive Massnahmen aus allen Bereichen erläutert. Praxisrelevante Fallbeispiele unterstützen den Leser bei der Einrichtung von Business Continuity Management (BCM) und IT-Notfallmanagement in der eigenen Organisation. Synergieeffekte zwischen BCM und Informationssicherheit werden dabei besonders hervorgehoben.89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **

Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Compliance und Datenschutz erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit erfolgreich abschneidet, indem es regelmäßige interne Überprüfungen durchführt, um sicherzustellen, dass alle Finanz- und Compliance-Richtlinien eingehalten werden. Darüber hinaus ist es wichtig, dass das Unternehmen eine klare Dokumentation aller finanziellen Transaktionen und Compliance-Maßnahmen führt, um bei einem Audit nachweisen zu können, dass alle Vorschriften eingehalten wurden. Zudem sollte das Unternehmen sicherstellen, dass es alle Datenschutzbestimmungen einhält und die Daten seiner Kunden und Mitarbeiter angemessen schützt, um bei einem Audit in diesem Bereich erfolgreich zu sein. Schließlich ist es wichtig, dass das Unternehmen ein starkes internes Kontrollsystem implementiert, um potenzielle Risiken zu identifizieren und zu minimieren, was dazu beiträgt, dass **
Top-Angebote
Produkte zum Begriff Redragon-HA300-HA300:
-
Redragon HA300, Kopfhörerständer, SchwarzMehr Platz schaffen - Geben Sie Ihrem schönen Headset einen Platz und lassen Sie weniger ungenutzten Raum auf Ihrem Gaming-Schreibtisch. Der solide und minimalistische schwarze Rahmen hilft Ihnen, das Chaos auf dem Schreibtisch zu vermeiden, das jeder Gamer kennt. Ich habe, was Sie wollen - Ausgestattet mit vier USB 2.0-Anschlüssen, schliessen Sie es einfach an die Stromversorgung an und stecken Sie Ihre anderen Geräte ohne zusätzlichen Aufwand ein. Sie müssen sich nie wieder den Kopf über das Kabelmanagement zerbrechen. Ein bisschen RGB zaubern - Der dynamische und lebendige RGB-beleuchtete Streifen mit bis zu zehn RGB-Beleuchtungsmodi sorgt für einen angenehmen Akzent. Er macht Ihren Schreibtisch nicht nur ordentlicher, sondern auch glänzender und ansprechender. Metallkern mit Sicherheit - Der 8,5 Zoll grosse Aluminiumstützbalken hält und schützt Ihr Headset gut. Die drehbare Abdeckung für die beiden USB-Anschlüsse an der Oberfläche kann geschlossen werden, um Wasser oder Staub zu verhindern, wenn Sie diese USB-Hubs eine Pause gönnen müssen. Halten Sie es trotzdem leise - Mit vier rutschfesten Gummifüssen aus natürlichem Schaumstoff, die an der soliden Basis befestigt sind, wird der Headset-Ständer die Tischoberfläche greifen und fest an Ort und Stelle bleiben. Sparen Sie mehr als nur Platz auf dem Schreibtisch - Eine ordentliche Schreibtischoberfläche wird erreicht, indem verschiedene Geräte zusammengebracht werden. Hängen Sie das Headset an den Ständer, um Kabelchaos und unnötigen Abrieb zu vermeiden. Zehn wählbare RGB-beleuchtete Modi - Lassen Sie die RGB-Beleuchtung aufleuchten, und Ihre Freunde werden von ihrem magischen Effekt begeistert sein, oder schalten Sie sie aus, wenn Sie es lieber dezent mögen. Aluminiumstützbalken - Der hochgradig haltbare Metallrahmen sorgt dafür, dass der Headset-Ständer stabilen Halt hat, und die Höhe von 8,5 Zoll eignet sich für alle Arten von Kopfhörern. Praktischer USB-Hub - Vier USB-Anschlüsse decken Ihr Gaming-Zubehör und andere Geräte ab und beseitigen das Chaos mit Steckern und Kabeln.32,67 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Redragon Zepter Pro Baltas HA300-W, Kopfhörerständer, WeissFällt es Ihnen schwer, Ihre Gaming-Station zu organisieren? Der weiße Kopfhörerständer Redragon Scepter Pro hilft Ihnen dabei! Der Ständer verfügt über 4 USB-Anschlüsse, wodurch er als USB-Hub fungieren kann. Dies ermöglicht eine gute Organisation von Kabeln und Verlegegeräten. Es verfügt über eine RGB-Hintergrundbeleuchtung mit wechselbaren Modi, sodass es beim Spielen großartig aussieht. Der Rahmen auf Aluminium- und ABS-Basis sorgt für hervorragende Stabilität, während die Gummifüße die Bewegung einschränken. RGB-Beleuchtung Gummifüße 4 USB 2.0-Anschlüsse Stabile Aluminiumkonstruktion.26,89 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Unterschiede zwischen dem Redragon K552, dem RK61 und dem SKG 30?
Die drei genannten Tastaturen unterscheiden sich in einigen Punkten. Das Redragon K552 ist eine mechanische Tastatur mit roten Schaltern, während das RK61 und das SKG 30 beide Bluetooth-Tastaturen sind. Das RK61 hat eine kompakte 60% Layout, während das SKG 30 ein 87-Tasten-Layout hat. Die Wahl zwischen den Tastaturen hängt von den individuellen Vorlieben und Anforderungen des Benutzers ab. **
-
"Was sind die wichtigsten Schritte, um die ISO 22301 Zertifizierung für Business Continuity Management zu erlangen?"
1. Identifiziere die Anforderungen der ISO 22301 und erstelle ein Business Continuity Management System. 2. Implementiere das System im Unternehmen und überprüfe regelmäßig die Wirksamkeit. 3. Lass das System von einer akkreditierten Zertifizierungsstelle überprüfen und erhalte die ISO 22301 Zertifizierung. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
Ähnliche Suchbegriffe für Redragon-HA300-HA300
-
Business Continuity und IT-Notfallmanagement, Fachbücher von Heinrich Kersten, Gerhard KlettDas Buch behandelt die Themen Business Continuity und IT-Notfallmanagement ganzheitlich – ausgehend von den Geschäftsprozessen einer Organisation, über die gegebenenfalls vorhandene IT-Unterstützung bis hin zur Absicherung benötigter personeller, organisatorischer und technischer Ressourcen. Die Autoren stellen das Managementsystem nach den einschlägigen Standards ISO 22301, 27001/27031, BSI 100-4 dar und vertiefen insbesondere die wichtigen Schritte der Risikoanalyse und der Business Impact Analyse. Zudem werden präventive, detektierende und reaktive Massnahmen aus allen Bereichen erläutert. Praxisrelevante Fallbeispiele unterstützen den Leser bei der Einrichtung von Business Continuity Management (BCM) und IT-Notfallmanagement in der eigenen Organisation. Synergieeffekte zwischen BCM und Informationssicherheit werden dabei besonders hervorgehoben.89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
REDRAGON GS580 CalliopeKlarer Stereo-Sound für Gaming und Musik. Ausgestattet mit 2,5"-Treibern und 6 W RMS Ausgang, liefert er klaren, verzerrungsarmen Klang über ein breites Frequenzspektrum. Breiter Frequenzbereich (30-20.000 Hz) für detaillierte Höhen und zufriedenstellende Tiefen. USB-Stromversorgung und 3,5 mm Klinke für einfache Verbindung zu Computern und Geräten. Integrierte Lautstärkeregelung und Ein-/Ausschalter für einfache Anpassungen auf dem Schreibtisch. RGB-Hintergrundbeleuchtung, die an Ihr Setup angepasst werden kann. Kompaktes, robustes Design, das sich gut auf kleineren Schreibtischen einfügt.20,12 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Compliance und Datenschutz erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit erfolgreich abschneidet, indem es regelmäßige interne Überprüfungen durchführt, um sicherzustellen, dass alle Finanz- und Compliance-Richtlinien eingehalten werden. Darüber hinaus ist es wichtig, dass das Unternehmen eine klare Dokumentation aller finanziellen Transaktionen und Compliance-Maßnahmen führt, um bei einem Audit nachweisen zu können, dass alle Vorschriften eingehalten wurden. Zudem sollte das Unternehmen sicherstellen, dass es alle Datenschutzbestimmungen einhält und die Daten seiner Kunden und Mitarbeiter angemessen schützt, um bei einem Audit in diesem Bereich erfolgreich zu sein. Schließlich ist es wichtig, dass das Unternehmen ein starkes internes Kontrollsystem implementiert, um potenzielle Risiken zu identifizieren und zu minimieren, was dazu beiträgt, dass **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.