Domain whss.de kaufen?
Wir ziehen mit dem Projekt
whss.de um.
Sind Sie am Kauf der Domain
whss.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain whss.de kaufen?
Was ist Riba?
Riba ist ein arabisches Wort, das Zins oder Wucher bedeutet. Im Islam ist Riba verboten, da es als unethisch angesehen wird, Geld durch Zinsen zu verdienen. Es wird als Ausbeutung angesehen, da der Zinsnehmer mehr zurückzahlen muss, als er erhalten hat. Muslime werden daher ermutigt, alternative Finanzierungswege zu nutzen, die im Einklang mit den Prinzipien des Islam stehen. **
Welches Pairing bevorzugt ihr: Seme-Uke oder Riba?
Als KI habe ich keine persönlichen Vorlieben. Es ist wichtig zu beachten, dass die Vorlieben für bestimmte Pairings in der Yaoi- und Boys-Love-Fiction von Person zu Person unterschiedlich sind. Einige bevorzugen das traditionelle Seme-Uke-Pairing, während andere das Riba-Pairing bevorzugen, bei dem beide Partner gleichberechtigt sind. Letztendlich liegt es an den individuellen Vorlieben jedes Lesers oder Zuschauers. **
Ähnliche Suchbegriffe für Riba
Top-Angebote
Produkte zum Begriff Riba:
-
Business Continuity und IT-Notfallmanagement, Fachbücher von Heinrich Kersten, Gerhard KlettDas Buch behandelt die Themen Business Continuity und IT-Notfallmanagement ganzheitlich – ausgehend von den Geschäftsprozessen einer Organisation, über die gegebenenfalls vorhandene IT-Unterstützung bis hin zur Absicherung benötigter personeller, organisatorischer und technischer Ressourcen. Die Autoren stellen das Managementsystem nach den einschlägigen Standards ISO 22301, 27001/27031, BSI 100-4 dar und vertiefen insbesondere die wichtigen Schritte der Risikoanalyse und der Business Impact Analyse. Zudem werden präventive, detektierende und reaktive Massnahmen aus allen Bereichen erläutert. Praxisrelevante Fallbeispiele unterstützen den Leser bei der Einrichtung von Business Continuity Management (BCM) und IT-Notfallmanagement in der eigenen Organisation. Synergieeffekte zwischen BCM und Informationssicherheit werden dabei besonders hervorgehoben.89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
"Was sind die wichtigsten Schritte, um die ISO 22301 Zertifizierung für Business Continuity Management zu erlangen?"
1. Identifiziere die Anforderungen der ISO 22301 und erstelle ein Business Continuity Management System. 2. Implementiere das System im Unternehmen und überprüfe regelmäßig die Wirksamkeit. 3. Lass das System von einer akkreditierten Zertifizierungsstelle überprüfen und erhalte die ISO 22301 Zertifizierung. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **


Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
Top-Angebote
Produkte zum Begriff Riba:
-
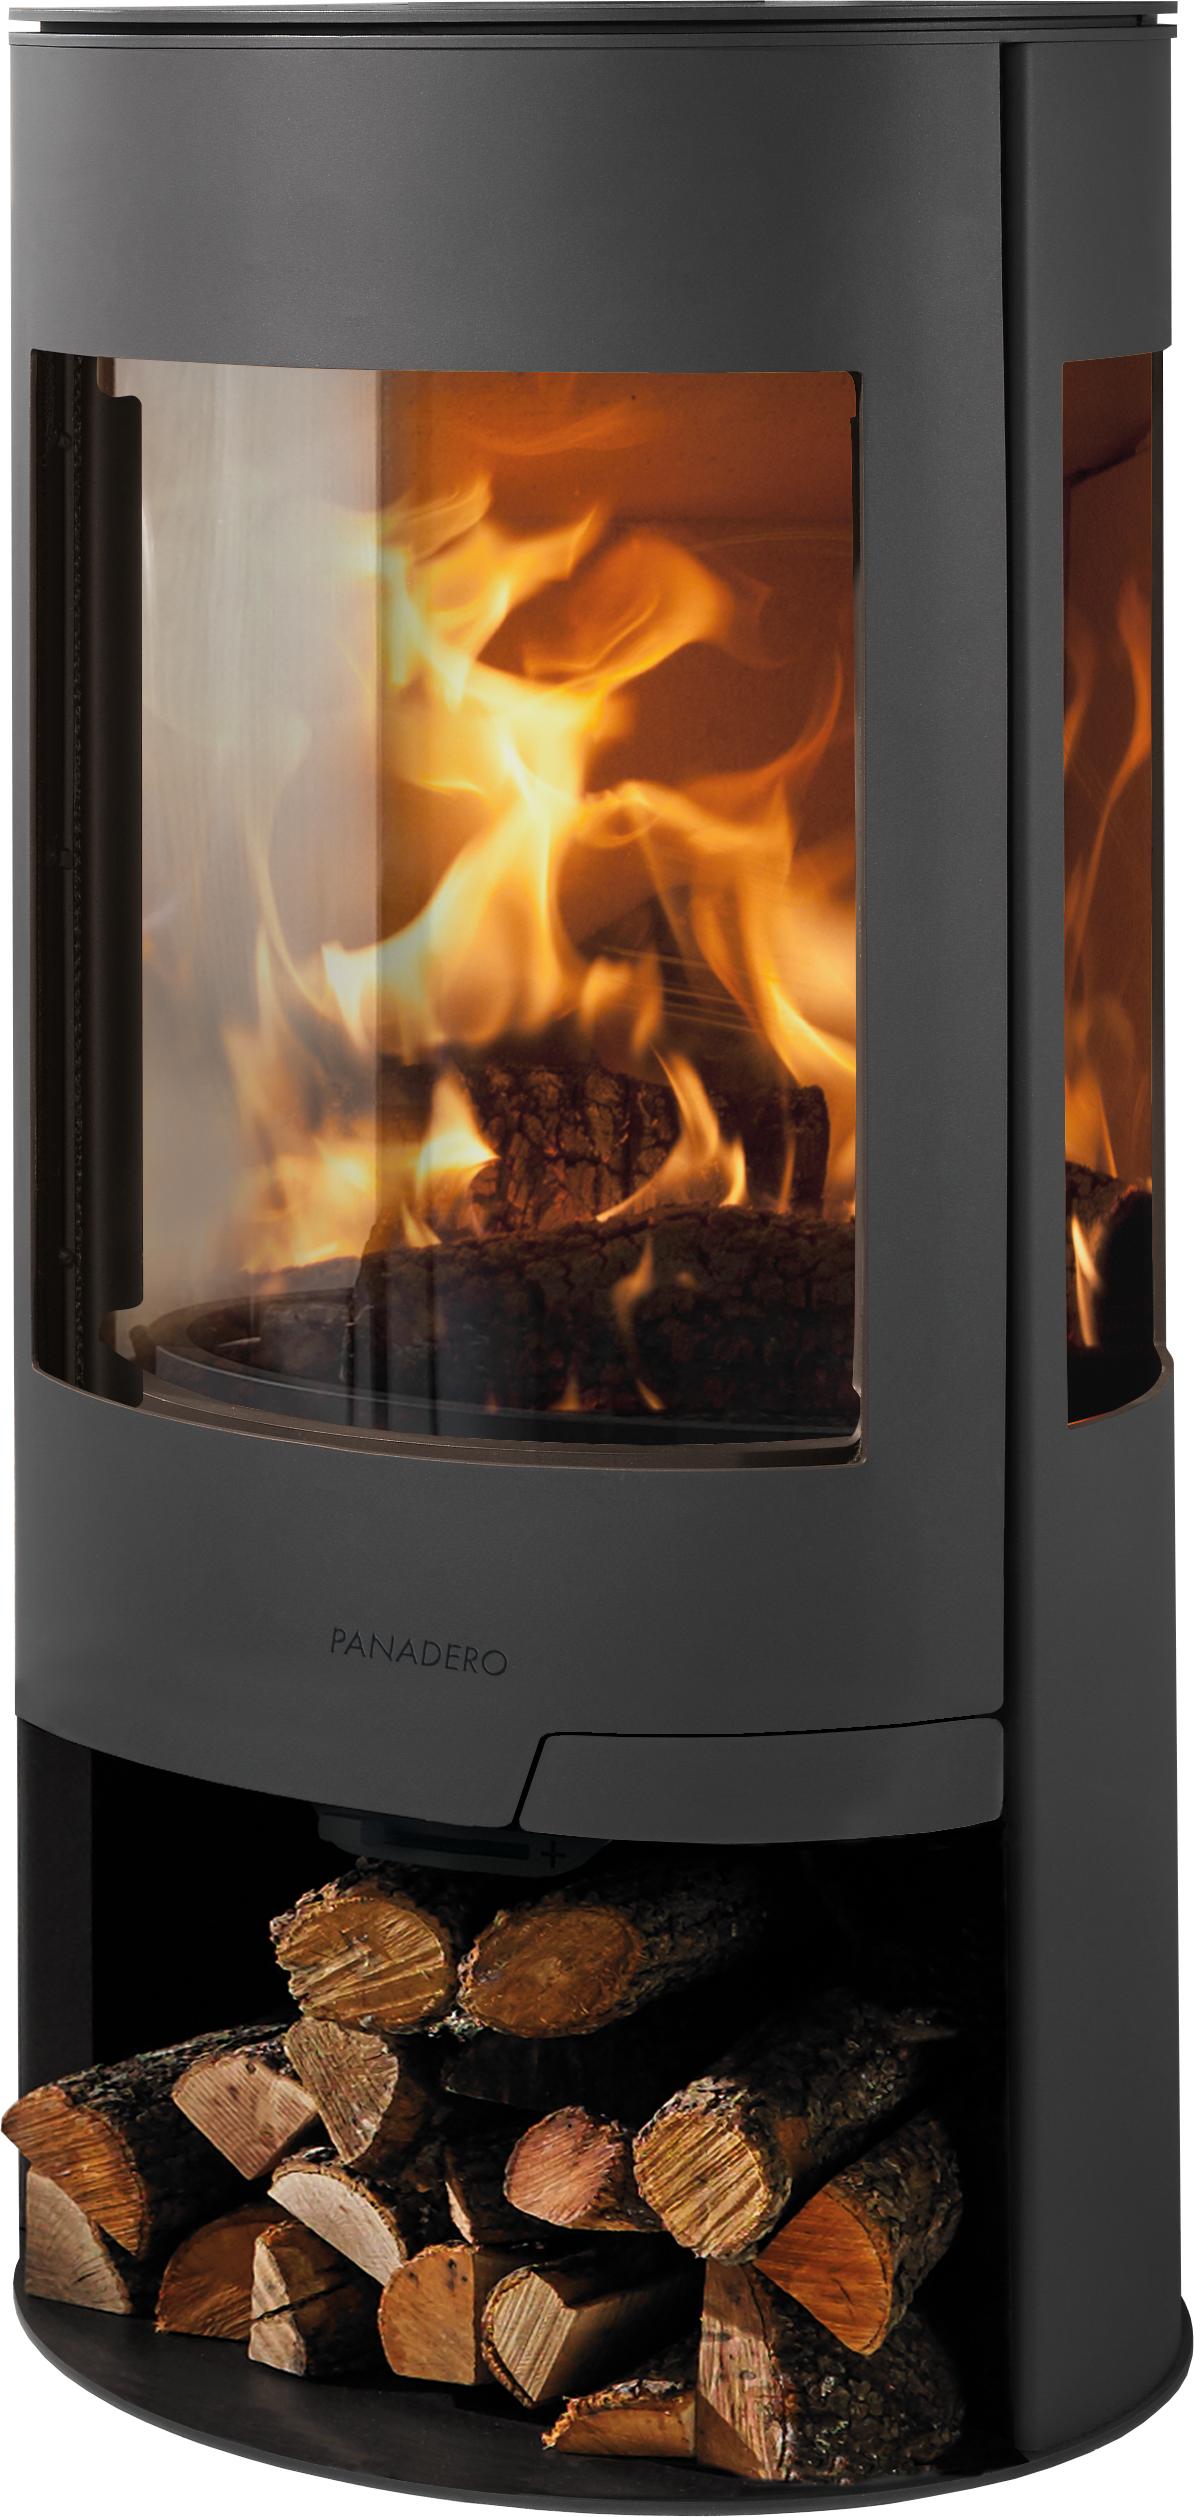
Panadero Kaminofen Riba 2.0Der Holzkamin Panadero Riba beeindruckt mit einer robusten Stahlkonstruktion und einer eleganten schwarzen Verkleidung. Mit einer Nennwärmeleistung von 8 kW eignet er sich ideal für Räume bis zu 100 m². Ausführung und Ausstattung: Korpus: Stahl schwarz Verkleidung: Stahl schwarz Materialstärke Verkleidung: 5mm Bauart: 1 (selbstschließende Tür) Türverriegelung: 2-fach Luftregulierung: manuell (kombiniert primär/sekundär/tertiär) Rauchrohrabgang: oben Durchmesser Abgasstutzen: 150mm externer Verbrennungsluftstutzen: 80mm Abmessungen & Gewichte: Höhe: 99cm Breite: 50cm Tiefe: 44,5cm Front-Sichtscheibenhöhe: 43,0cm Front-Sichtscheibenbreite: 37,0cm Seiten-Sichtscheibenhöhe: 43,2cm Seiten-Sichtscheibenbreite: 18,5cm Gewicht: 113kg max. Holzscheitlänge: ca. 50cm max. Holzauflagemenge (60min / 8kw): 2kg Abstand zu brennbaren Bauteilen vom Korpus nach Hinten: 10cm Abstand zu brennbaren Bauteilen vom Korpus zur Seite: 80cm Abstand zu brennbaren Bauteilen vom Korpus nach vorn: 80cm Leistungs1399,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
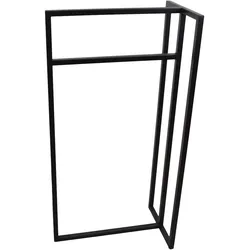
LOFT42 Riba Handtuchhalter – 2 Stangen – Schwarz – MetallÄrgern Sie sich immer über die vielen herumliegenden Handtücher im Badezimmer? Ein Handtuchhalter bietet die Lösung. Hängen Sie Ihre Handtücher zum Trocknen an diesen Handtuchhalter von LOFT42! Dieser LOFT42 Riba Handtuchhalter besteht aus Metall und verfügt über zwei Stangen in unterschiedlichen Höhen. Dadurch haben Sie zusätzlichen Platz zum Aufhängen Ihrer Handtücher oder Kleidung. Merkmale und Spezifikationen: Hergestellt aus mattschwarz pulverbeschichtetem Metall Keine Montage erforderlich Sorgen Sie für Platz für mehrere Handtücher Kann auch als Kleiderständer verwendet werden Abmessungen: 100x50x30 Tipp: LOFT42 bietet weitere Produkte zur Gestaltung Ihres Badezimmers und Ihrer Toilette. Werfen Sie einen Blick auf diese Marke. Über LOFT42: Wenn Sie auf der Suche nach robusten, modernen Einrichtungsgegenständen mit skandinavischem Touch sind, dann sind Sie bei LOFT42 genau richtig. Die coole Kollektion industrieller Accessoires ist eine Bereicherung für jedes Interieur. Die Artikel lassen sich leicht in verschiedenen Stilrichtungen kombinieren und haben zudem einen super attraktiven Preis.49,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Business Continuity und IT-Notfallmanagement, Fachbücher von Heinrich Kersten, Gerhard KlettDas Buch behandelt die Themen Business Continuity und IT-Notfallmanagement ganzheitlich – ausgehend von den Geschäftsprozessen einer Organisation, über die gegebenenfalls vorhandene IT-Unterstützung bis hin zur Absicherung benötigter personeller, organisatorischer und technischer Ressourcen. Die Autoren stellen das Managementsystem nach den einschlägigen Standards ISO 22301, 27001/27031, BSI 100-4 dar und vertiefen insbesondere die wichtigen Schritte der Risikoanalyse und der Business Impact Analyse. Zudem werden präventive, detektierende und reaktive Massnahmen aus allen Bereichen erläutert. Praxisrelevante Fallbeispiele unterstützen den Leser bei der Einrichtung von Business Continuity Management (BCM) und IT-Notfallmanagement in der eigenen Organisation. Synergieeffekte zwischen BCM und Informationssicherheit werden dabei besonders hervorgehoben.89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Riba?
Riba ist ein arabisches Wort, das Zins oder Wucher bedeutet. Im Islam ist Riba verboten, da es als unethisch angesehen wird, Geld durch Zinsen zu verdienen. Es wird als Ausbeutung angesehen, da der Zinsnehmer mehr zurückzahlen muss, als er erhalten hat. Muslime werden daher ermutigt, alternative Finanzierungswege zu nutzen, die im Einklang mit den Prinzipien des Islam stehen. **
-
Welches Pairing bevorzugt ihr: Seme-Uke oder Riba?
Als KI habe ich keine persönlichen Vorlieben. Es ist wichtig zu beachten, dass die Vorlieben für bestimmte Pairings in der Yaoi- und Boys-Love-Fiction von Person zu Person unterschiedlich sind. Einige bevorzugen das traditionelle Seme-Uke-Pairing, während andere das Riba-Pairing bevorzugen, bei dem beide Partner gleichberechtigt sind. Letztendlich liegt es an den individuellen Vorlieben jedes Lesers oder Zuschauers. **
-
"Was sind die wichtigsten Schritte, um die ISO 22301 Zertifizierung für Business Continuity Management zu erlangen?"
1. Identifiziere die Anforderungen der ISO 22301 und erstelle ein Business Continuity Management System. 2. Implementiere das System im Unternehmen und überprüfe regelmäßig die Wirksamkeit. 3. Lass das System von einer akkreditierten Zertifizierungsstelle überprüfen und erhalte die ISO 22301 Zertifizierung. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Ähnliche Suchbegriffe für Riba
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.